Governance, Risk & Compliance
Bridge the gap between risk management, compliance, and internal audit—providing a unified GRC platform that strengthens organisational resilience.
Why GRC Matters
Break Down Silos
Risk, compliance, and audit often operate in isolation. ExGear Insight creates a shared data model so all three functions work from the same risk universe, controls library, and evidence base.
Single Source of Truth
Centralise policies, risks, controls, and compliance obligations in one platform. Eliminate version confusion and ensure everyone has access to current, approved information.
Accelerate Assurance
Reduce duplication of effort across first, second, and third lines of defence. Share test results, evidence, and findings automatically across teams.
GRC Capabilities

Governance Framework
Define and manage your governance structure with clarity and accountability.
- Business Unit Structure: Organise risks, controls, and reporting by business unit
- Committee Management: Track board and committee compositions, mandates, and meeting cadences
- Role Accountability Matrix: Define RACI for governance activities and decisions
- Committee Meetings: Agendas, minutes, and attendee tracking for every governance body
- Governance Action Items: Track board and committee actions through to closure
Enterprise Risk Management
Proactively identify, assess, and treat risks across the entire organisation.
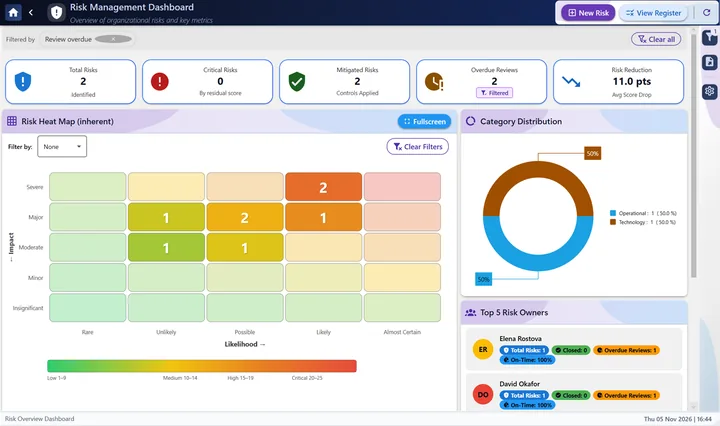
- Risk Register: Hierarchical catalogue of strategic, operational, financial, and compliance risks
- Risk Assessment: Inherent and residual scoring with customisable impact/likelihood scales
- Risk Appetite & Tolerance: Define thresholds and monitor breaches with real-time alerts
- Heat Maps & Dashboards: Visual risk profiles for executives and board reporting
- Key Risk Indicators (KRIs): Monitor leading indicators with automated data feeds
- Bowtie Analysis: Visualise causes, consequences, and controls for complex risks

Compliance Management
Stay ahead of regulatory requirements and demonstrate compliance with confidence.
- Regulatory Inventory: Catalogue laws, regulations, and standards applicable to your industry
- Obligation Register: Map specific compliance requirements to controls and owners
- Compliance Assessments: Schedule and execute periodic compliance reviews
- Regulatory Change Management: Track regulatory updates and assess impact on obligations
- Attestation Workflows: Collect management sign-offs with automated reminders and escalations
- Breach & Incident Tracking: Log compliance breaches, root causes, and remediation actions
- Policy libraryVersionsApprovals
- MappingRisksControlsRegulations
- Review cycleReminders
- AcknowledgementStaff sign-off
- ExceptionsRisk acceptance
Policy & Procedure Management
Establish, communicate, and maintain policies that drive consistent behaviour.
- Policy Library: Version-controlled repository with approval workflows
- Policy Mapping: Link policies to risks, controls, regulations, and processes
- Review Cycle Management: Automated reminders for periodic policy reviews
- Acknowledgement Tracking: Ensure staff read and acknowledge key policies
- Exception Handling: Formal process for policy exceptions with risk acceptance
Control Assurance & Testing

Control Library
Unified repository of controls mapped to risks, regulations, and frameworks. Classify as preventive, detective, or corrective; manual or automated.
- ControlFrom the library
- Test planSamplingWalkthroughs
- EvidenceCollected
- ResultDesignEffectiveness
Control Testing
Design and execute test plans with sampling, walkthroughs, and evidence collection. Track test-of-design and test-of-effectiveness status.
- Data sourcesIntegrated
- Monitoring rulesAutomated
- Control failureNear real-time
- AlertRule-based
Continuous Monitoring
Automate control monitoring with rule-based alerts. Integrate with data sources to detect control failures in near real-time.
Integrated Reporting & Analytics
Executive Dashboards
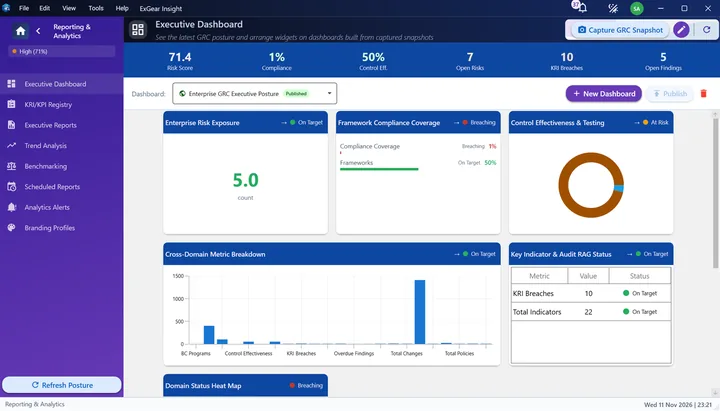
- Consolidated risk, compliance, and audit status at a glance
- Drill-down from enterprise-level to individual risks and controls
- Trend analysis: risk exposure, compliance rates, finding closure times
- Board-ready visualisations with export to PDF and Excel
- Linked recordsAudit findingsRisk eventsCompliance breaches
- CorrelationCross-functional
- Control scoringEffectivenessCoverage gaps
- AI-assisted insightsHigh-risk areasFocus
GRC Analytics
- Cross-functional correlation: link audit findings to risk events and compliance breaches
- Control effectiveness scoring and optimisation recommendations
- Regulatory coverage gap analysis
- AI-assisted insights: predict high-risk areas and recommend focus
GRC–Audit Integration
Shared Risk Universe
Risks identified in GRC feed the audit universe automatically, ensuring audit plans reflect current risk priorities.
Control Linkage
Controls tested by compliance and audit are recorded once—reducing duplication and conflicting assessments.
Unified Findings
Issues identified in audits or compliance reviews are tracked in a single register with consolidated action management.
Combined Reporting
Generate integrated assurance reports showing GRC posture alongside audit results for board and executive committees.
Framework & Standards Alignment
A configurable framework mapping engine — user-defined and AI-assisted — with seeded content for ISO 27001, NIST, PCI-DSS, SOX, and HIPAA, a full ESG standards library, and methodology aligned to COSO, ISO 31000, COBIT 2019, and the IIA’s Global Internal Audit Standards (GIAS).
COSO ERM / IC
Enterprise Risk Management & Internal Control frameworks
ISO 31000
International standard for risk management principles
ISO/IEC 27001
Information security management system requirements
COBIT 2019
Governance and management of enterprise IT
NIST CSF
Cybersecurity framework for critical infrastructure
GIAS
The IIA’s Global Internal Audit Standards
SOX / SOC
Financial reporting and service organisation controls
GDPR / Privacy
Data protection and privacy compliance
ITIL 4
Change enablement and release management practices
PCI-DSS
Payment card industry data security standard
HIPAA
Healthcare information privacy and security
ISO 22301
Business continuity management systems
System Library Intelligence
Powered by the ExGear Discovery Agent, our System Library provides comprehensive endpoint intelligence that transforms raw infrastructure data into actionable GRC insights.
Security Configuration Collection
Automated collection of critical security settings across your infrastructure.
- Firewall Status: Profile states, inbound/outbound rules, and policy enforcement
- Antivirus Monitoring: Defender status, real-time protection, signature freshness
- Encryption Status: BitLocker volume encryption and protection states
- UAC Settings: User Account Control configuration and elevation prompts
- Password & Audit Policy: Security policy compliance and audit trail settings
Vulnerability Indicator Detection
Proactive identification of security weaknesses and misconfigurations.
- SMBv1 Detection: EternalBlue vulnerability exposure (CVE-2017-0144)
- RDP Security: Network Level Authentication validation
- Print Spooler: PrintNightmare vulnerability assessment (CVE-2021-34527)
- LLMNR: Credential theft attack surface detection
- Service Path Analysis: Unquoted service path privilege escalation risks
Identity & Access Monitoring
Complete visibility into local identity and access configurations.
- Local Users Inventory: Account status, password policies, last logon tracking
- Group Membership: Admin group analysis and privilege monitoring
- Stale Account Detection: Inactive accounts exceeding 90-day thresholds
- Active Session Tracking: Real-time visibility into logged-on users
- Security Flags: Password-never-expires and other policy violations
Configuration & Asset Collectors
Deep inspection of system configurations and installed assets.
- Scheduled Tasks: Task inventory with suspicious pattern detection
- Browser Extensions: Chrome, Edge, Firefox extension analysis with risk scoring
- Database Instances: SQL Server, MySQL, PostgreSQL, Oracle discovery
- Certificate Inventory: Expiration tracking, weak crypto detection
- Real-Time Monitoring: File system, registry, and process change detection
Process Library Management
Document, analyse, and monitor your business processes with full GRC integration. Link processes to risks, controls, and compliance obligations for complete traceability and assurance.
Hierarchical Process Model
Structure processes across multiple levels with full parent-child relationships.
- L0-L4 hierarchy levels (Enterprise to Task)
- Process activities with step ordering
- Triggers, terminations, and system usage
- RACI responsibility assignment
Process Risk Analysis
Automatic risk scoring with inherent and residual calculations.
- Risk heat maps with drill-down navigation
- Risk trend analysis over time
- High-risk process identification
- Risk inference from linked activities
Control Coverage Analysis
Measure and optimise control effectiveness across processes.
- Coverage percentage by process
- Gap identification with recommendations
- Redundancy detection
- Compensating control opportunities
Evidence Assurance
Track evidence expectations and measure quality across activities.
- Completeness, timeliness, and validity scoring
- Evidence gap detection and alerting
- Quality trend analysis
- Automated evidence sampling
Version Control & Change Impact
Full version history with change impact analysis.
- Draft, review, approval workflow
- Version comparison and diff
- Change impact on risks, controls, audits
- Re-audit requirement identification
Process Collaboration
Threaded discussions, decisions, and assumptions tracking.
- Process-level discussion threads
- Decision logs with audit trail
- Assumption tracking and validation
- Real-time notifications
Unified GRC & Audit
With GRC and Audit unified in ExGear Insight, organisations gain a holistic view of risk, streamlined compliance, and assurance activities that reinforce each other—delivering stronger governance with less effort.